Отчеты и экспорт данных
Если вам необходимо экспортировать данные об уязвимостях из Vampy, то это можно сделать несколькими способами:
- Отчеты в PDF
- Экспорт данных в формате JSON
- Экспорт данных в формате CSV
Отчеты и экспорт доступны на странице со списком уязвимостей, расположенных в разделах:
- Репозитории
- Продукты
- Глобальный список уязвимостей
Info
Вы можете использовать фильтры для того чтобы контролировать, какие уязвимости будут попадать в отчеты
Отчеты в PDF
PDF отчет содержит в себе графики и метрики со статистикой по уязвимостям, а также детальное описание уязвимостей.
Для создания отчета в PDF нажмите "Экспорт"
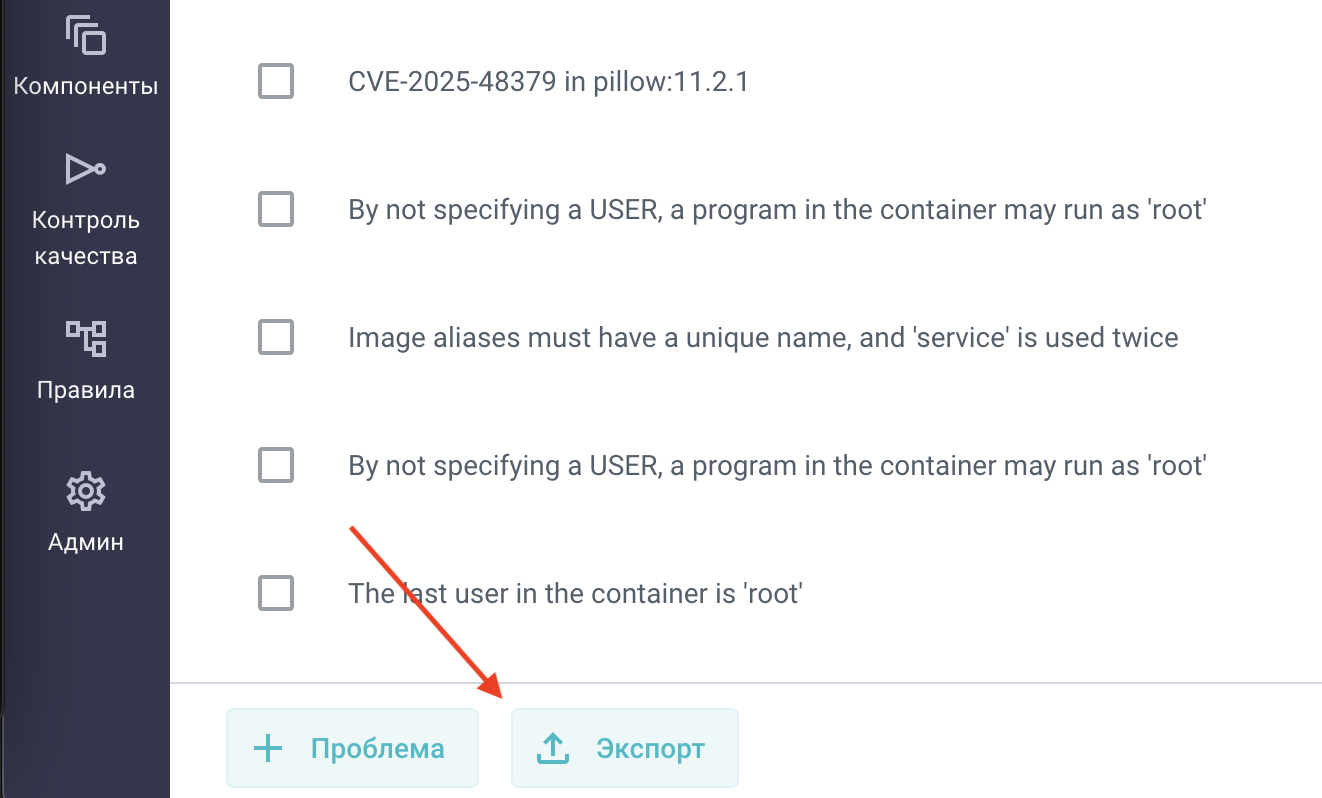
и в выпадающем меню выберите "PDF"
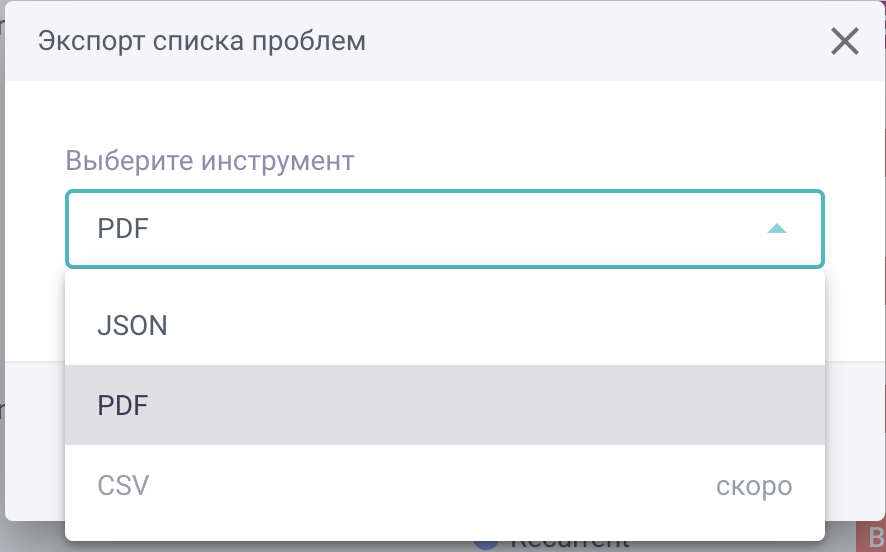
В результате вы получите PDF файл со статистикой и деталями уязвимостей
Экспорт в JSON
Экспорт в формате json может быть полезен, если вам необходимо выгрузить данные о уязвимостях во внешнюю систему.
Для экспорта в json вы можете выбрать соответствующий пункт из раздела "Экспорт"
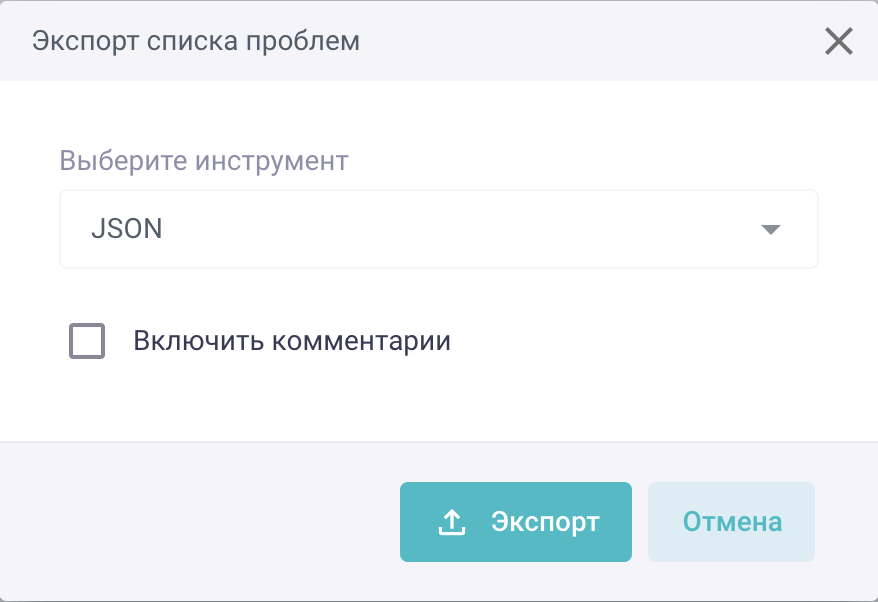
Info
Вы можете также экспортировать комментарии, которые были оставлены для уязвимостей
Также вы можете использовать API метод ext/v1/scan_issues/export.
Пример запроса:
curl -X 'GET' \
  'https://vampy_host/api/ext/v1/scan_issues/export/?payload=ARCHIVE&formatter=JSON&order=severity%2C-created&search=search_string&statuses=new%2Cconfirmed&severities=high%2Cinfo&products=Hive&scanners=SEMGREP%2CGRYPE&scannerTypes=SAST%2CDAST&includeComments=false' \
  -H 'accept: application/json'
  -H "Authentication: $VAMPY_API_TOKEN"\
Экспорт в CSV
Новое в 2026.3.2
CSV-экспорт позволяет выгружать уязвимости в табличном формате для внешней аналитики и последующей обработки.
Для экспорта в CSV выберите формат CSV в окне Экспорт.
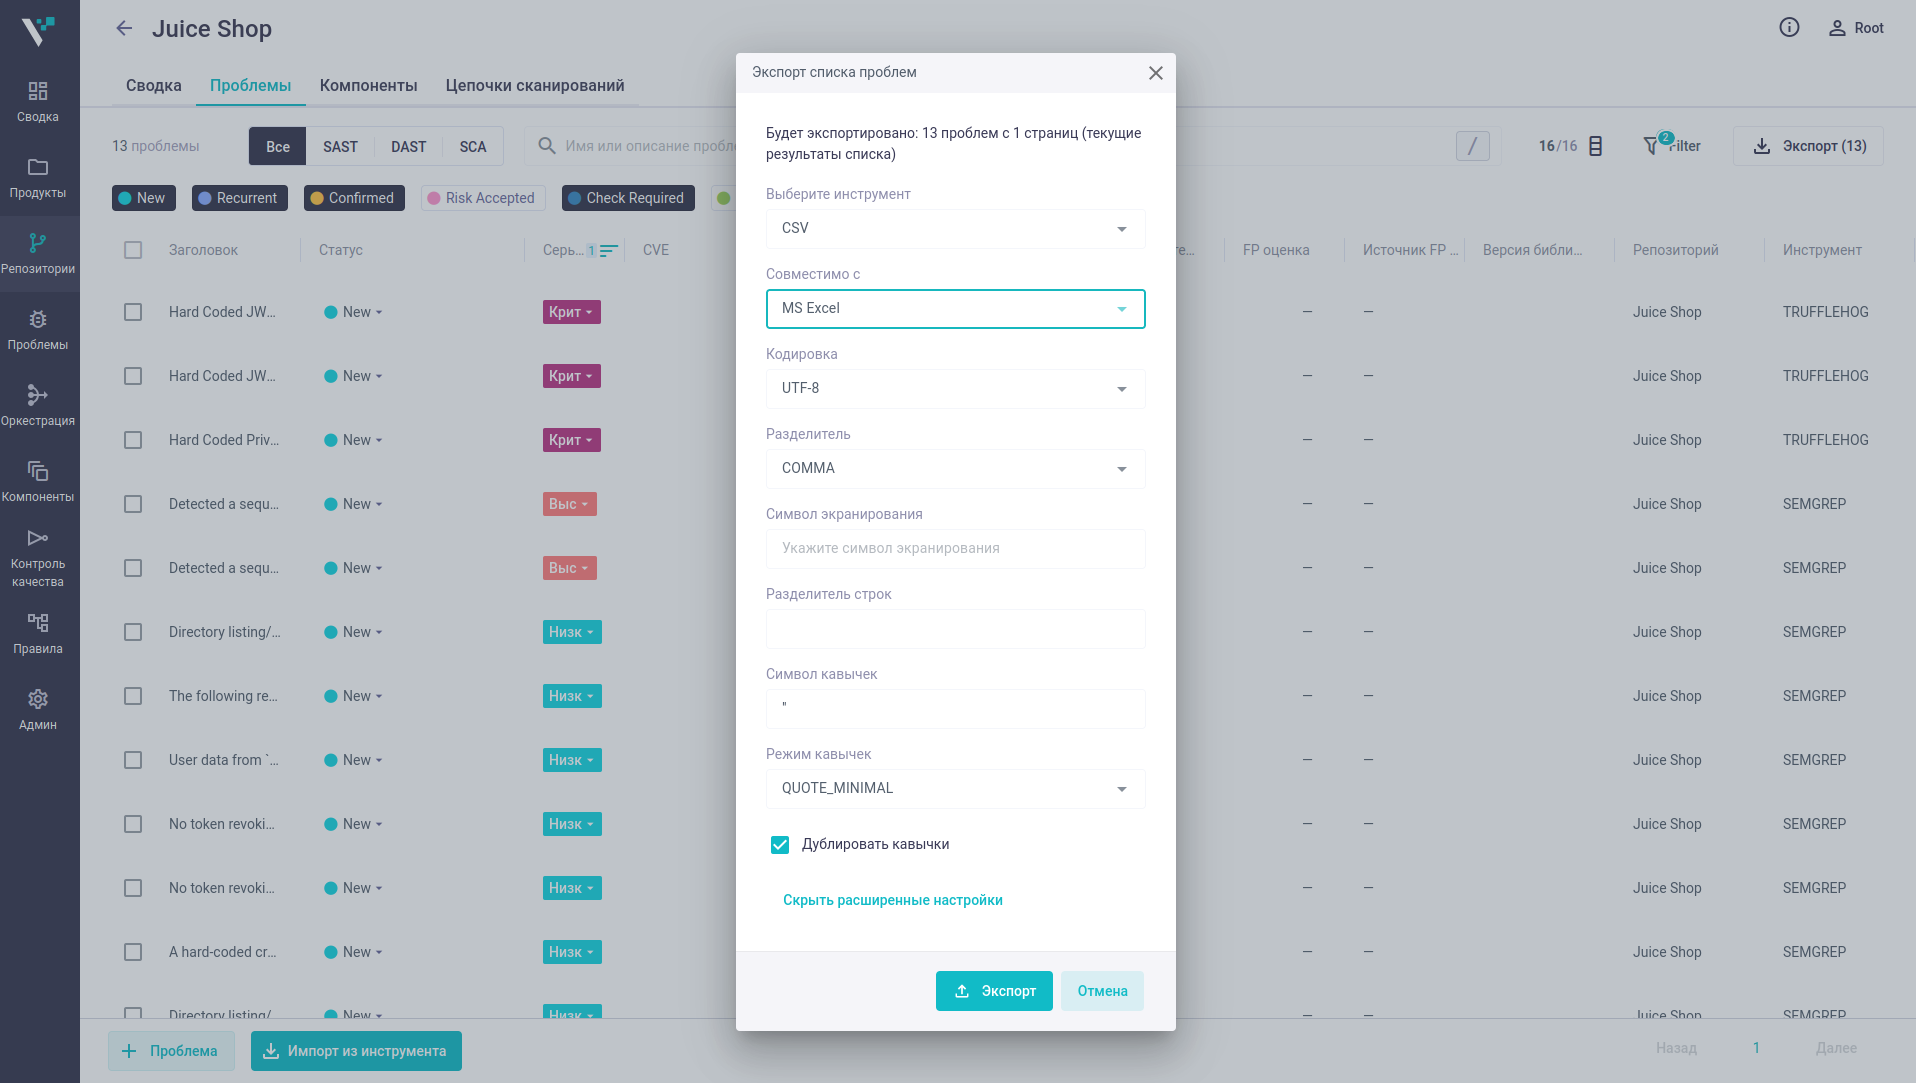
Для CSV доступны:
- выбор пресета совместимости (диалекта CSV);
- расширенные настройки (кодировка, разделитель, символы экранирования/кавычек и т.д.).
CSV-выгрузка формируется по тем же фильтрам, которые активны в списке уязвимостей.
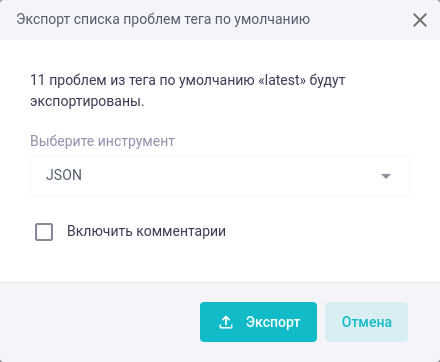
Экспорт по артефакту
Новое в 2026.8.1
Отчёт можно сформировать не только по репозиторию или продукту, но и для выбранного артефакта (Docker-образ) или версии артефакта (тег).
В PDF-отчёте Docker-образ идентифицируется по имени, тегу и digest (SHA), если экспорт выполнен для одной версии артефакта. Если выбран только артефакт без конкретной версии, в отчёте указываются имя и тип артефакта — без тега и digest.
Экспорт доступен со страницы артефакта (Экспорт — тег по умолчанию), из меню тега (Экспорт списка проблем) и из списка уязвимостей с фильтром по артефакту (см. результаты сканирования артефактов).